Perplexity mit MCP erweitern: Private Datenquellen in die KI-Suche integrieren

Mit dem Model Context Protocol (MCP) lässt sich Perplexity um unternehmenseigene Datenquellen und externe Tools erweitern. Über angebundene MCP-Server kann die KI-Plattform beispielsweise interne Datenbanken und APIs abfragen und deren Informationen mit öffentlich zugänglichen Webinhalten kombinieren. Dadurch entstehen neue Möglichkeiten für datenbasierte Analysen, Recherchen und die Nutzung von internem Unternehmenswissen.
Was ist die MCP-Integration für Perplexity?
Die MCP-Integration für Perplexity ermöglicht es, die cloudbasierte KI-Plattform über das Model Context Protocol (MCP) mit externen Datenquellen und Tools zu verbinden. Über angebundene MCP-Server kann Perplexity neben öffentlichen Webinformationen auch private Unternehmensdaten und interne APIs abfragen und deren Ergebnisse zur Beantwortung von Nutzeranfragen heranziehen.
Seit März 2026 unterstützt Perplexity benutzerdefinierte Remote-MCP-Konnektoren für die Tarife Pro, Max und Enterprise. Dadurch lassen sich beispielsweise Vertriebsdaten aus einem CRM-System abrufen oder unternehmensinterne Kennzahlen über eine eigene API auswerten.
- 100 % DSGVO-konform und sicher in Deutschland gehostet
- Die leistungsstärksten KI-Modelle auf einer Plattform
- Kein Vendor Lock-in durch Open Source
Wie funktioniert die MCP-Integration in Perplexity?
Bei der Integration übernimmt Perplexity die Rolle des MCP-Hosts, der über einen MCP-Client mit einem externen MCP-Server kommuniziert. Der MCP-Server bildet die Schnittstelle zwischen Perplexity und der jeweiligen Datenquelle. Er stellt definierte Funktionen oder Informationen bereit, ohne dass Perplexity unmittelbar auf das gesamte zugrunde liegende System zugreifen muss.
Ein MCP-Server kann verschiedene Bausteine bereitstellen:
- Tools: Ausführbare Funktionen, mit denen Perplexity beispielsweise Datenbankabfragen durchführen oder Informationen über eine API abrufen kann.
- Resources: Daten und Inhalte, die ein MCP-Client in den Modellkontext aufnehmen kann, beispielsweise Dokumente oder strukturierte Informationen.
- Prompts: Wiederverwendbare Vorlagen für bestimmte Aufgaben oder Interaktionen.
Welche dieser Funktionen Perplexity tatsächlich verwenden kann, hängt von den Funktionen des MCP-Servers und den unterstützten Client-Funktionen ab. Insbesondere bei der Anbindung von Unternehmensdaten spielen Tools eine wichtige Rolle, weil sie gezielte Abfragen ermöglichen.
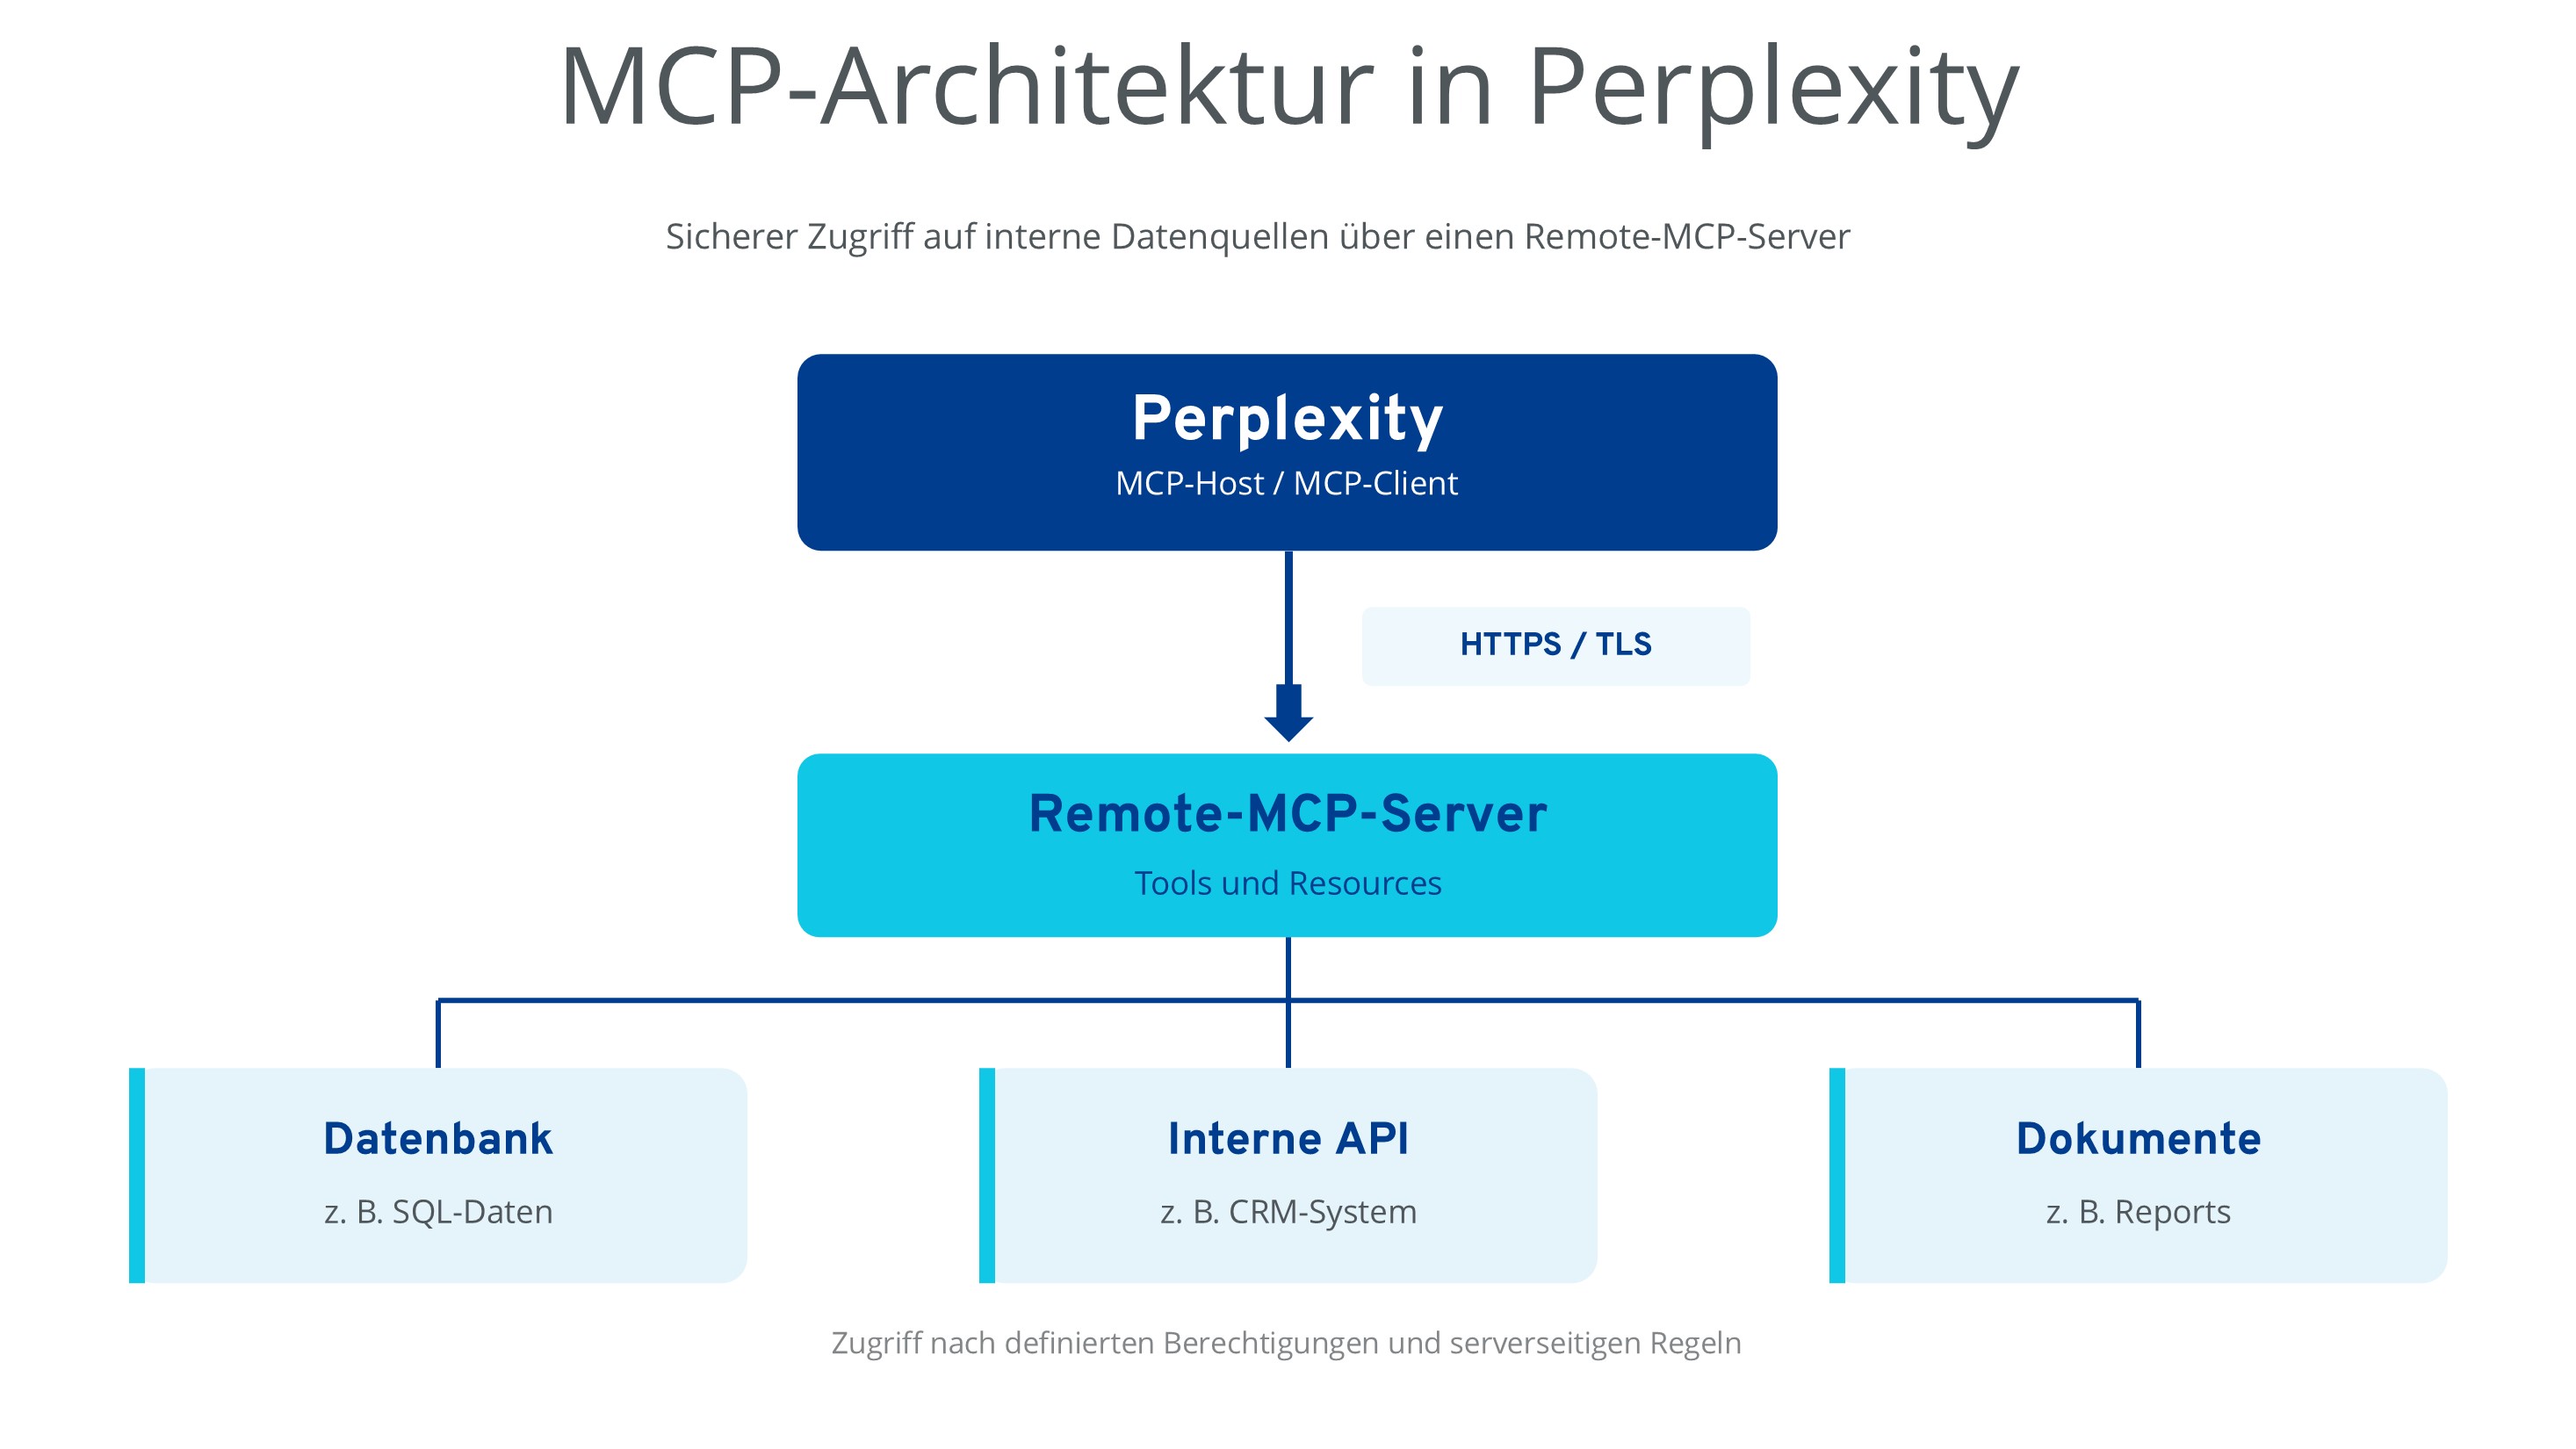
Für die Kommunikation mit entfernten MCP-Servern unterstützt Perplexity die Transportverfahren Streamable HTTP und SSE. Streamable HTTP ist das aktuelle MCP-Transportverfahren und sollte bei kompatiblen Servern bevorzugt werden. Die Kommunikation sollte über HTTPS erfolgen, damit TLS die übertragenen Informationen schützt. Streamable HTTP kann ebenfalls Server-Sent Events (SSE) zur Übertragung von Streaming-Antworten verwenden.
Der ältere HTTP+SSE-Transport wurde bereits im März 2025 durch Streamable HTTP ersetzt und mit der MCP-Spezifikation vom 28. Juli 2026 offiziell als veraltet eingestuft. Er bleibt während einer mindestens einjährigen Übergangsphase weiterhin nutzbar.
MCP-Server mit Perplexity verbinden: Schritt für Schritt
Um Perplexity mit einem MCP-Server zu verbinden, muss zunächst ein kompatibler Remote-MCP-Server mit einer erreichbaren HTTPS-Adresse bereitstehen. Anschließend lässt sich die Verbindung über einen benutzerdefinierten Konnektor direkt in den Perplexity-Einstellungen einrichten. Die folgenden Schritte zeigen die Vorgehensweise.
Schritt 1: MCP-Server vorbereiten
Zunächst muss ein MCP-Server zur Verfügung stehen, der mit der gewünschten Datenquelle verbunden ist. Dieser kann beispielsweise eine interne Datenbank über ein Tool mit dem Namen get_sales_data abfragen oder Informationen aus einem CRM-System abrufen.
Der Server muss für Perplexity erreichbar sein, idealerweise über einen HTTPS-Endpunkt wie https://mcp.example.com/mcp. Für den produktiven Einsatz muss die Beispieladresse durch die tatsächliche URL des MCP-Servers ersetzt werden. Bei ausschließlich intern erreichbaren Servern ist eine geeignete private Netzwerkanbindung erforderlich.
Für Perplexity Enterprise steht mit AWS PrivateLink eine Möglichkeit zur privaten Netzwerkanbindung zur Verfügung. Damit können MCP-Server innerhalb einer AWS-VPC ohne öffentlichen Endpunkt angebunden werden. Die Einrichtung erfolgt gemeinsam mit dem Perplexity-Account-Team.
Schritt 2: Benutzerdefinierten Konnektor hinzufügen
- Öffnen Sie in Perplexity die Accounteinstellungen und wählen Sie „Konnektoren“ aus.
- Klicken Sie auf die Option „+ Benutzerdefinierter Konnektor“, um einen neuen Konnektor hinzuzufügen.
- Wählen Sie anschließend den Verbindungstyp „Remote“ aus.
- Vergeben Sie einen eindeutigen Namen und tragen Sie die HTTPS-Adresse des MCP-Servers ein.
- Wählen Sie unter „Transport“ das vom Server unterstützte Verfahren aus. Perplexity bietet hierfür Streamable HTTP und SSE an. Bei kompatiblen Servern empfiehlt sich Streamable HTTP.
- Bestätigen Sie über das entsprechende Kontrollkästchen, dass Sie die Risiken benutzerdefinierter Konnektoren verstanden haben.
- Klicken Sie auf „Hinzufügen“, um den Konnektor anzulegen.
Schritt 3: Authentifizierung konfigurieren
Für benutzerdefinierte Remote-Konnektoren unterstützt Perplexity verschiedene Authentifizierungsverfahren wie OAuth, API-Keys und Verbindungen ohne zusätzliche Authentifizierung. Wählen Sie beim Einrichten des Konnektors das passende Verfahren aus.
Bei OAuth erfolgt die Autorisierung über den zuständigen Autorisierungsserver, der ein Zugriffstoken bereitstellt. Unterstützt der Server keine dynamische Client-Registrierung, müssen gegebenenfalls zusätzlich eine Client-ID und ein Client-Secret angegeben werden. Bei Verwendung eines API-Keys muss der gültige Schlüssel in den Einstellungen des Konnektors eingegeben werden. Für interne Unternehmensdaten sollten ausschließlich authentifizierte Verbindungen verwendet werden.
Öffnen Sie nach dem Hinzufügen den neu angelegten Konnektor in der Konnektorenübersicht, schließen Sie gegebenenfalls die Authentifizierung ab und aktivieren Sie die Verbindung.
Schritt 4: Konnektor testen
Nach der Einrichtung sollte der Konnektor mit einer gezielten Anfrage getestet werden. Stellen Sie zunächst sicher, dass er aktiviert und für die jeweilige Anfrage ausgewählt ist. Ist beispielsweise ein CRM-System angebunden, kann eine Testanfrage lauten:
„Zeige alle offenen Vertriebschancen für das laufende Quartal und fasse ihren aktuellen Status zusammen.“Prüfen Sie anschließend, ob Perplexity den MCP-Konnektor tatsächlich verwendet und die benötigten Informationen korrekt abgerufen hat. Werden keine Ergebnisse geliefert, sollten insbesondere die Erreichbarkeit des Servers, die Authentifizierung und die Zugriffsrechte überprüft werden.
In Perplexity Enterprise können Administratorinnen und Administratoren zentral festlegen, welche Konnektoren genutzt werden dürfen. Die Verwaltung erfolgt über die Berechtigungseinstellungen der Enterprise-Umgebung.
Öffentliche Websuche und private MCP-Datenquellen kombinieren
Ein wesentlicher Vorteil der MCP-Integration besteht darin, dass Perplexity Informationen aus dem öffentlichen Web mit Daten aus internen Unternehmenssystemen kombinieren kann. Beispielsweise kann eine Marktanalyse aktuelle Branchenentwicklungen aus öffentlich zugänglichen Quellen berücksichtigen und die entsprechenden Informationen mit unternehmensinternen Umsatzzahlen vergleichen. Die internen Kennzahlen werden dabei über einen MCP-Server abgefragt, während die öffentliche Recherche über die regulären Suchfunktionen von Perplexity erfolgt.
Dieser Ansatz ähnelt dem Prinzip der Retrieval-Augmented Generation (RAG), bei dem Sprachmodelle zusätzliche Informationen aus externen Quellen zur Antwortgenerierung heranziehen. Durch die Kombination öffentlicher Webinformationen und interner Unternehmensdaten entsteht eine umfassendere Informationsgrundlage für die Beantwortung komplexer Anfragen.
| Kriterium | Öffentliche Websuche | Private Datenquellen über MCP |
|---|---|---|
| Datenquellen | Öffentlich erreichbare Webseiten und Dokumente | Interne Datenbanken, Unternehmensanwendungen und APIs |
| Aktualität | Abhängig von Indexierung, Abruf und Aktualisierung der Quellen | Abhängig vom Quellsystem, Abrufzeitpunkt und möglichen Caches |
| Indexierung | Suchmaschinenbasierter Index und weitere Abrufverfahren | Direkter Datenabruf oder Suche über angebundene Systeme; ein eigener Suchindex ist nicht zwingend erforderlich |
| Zugriffsrechte | Überwiegend öffentlich verfügbare Inhalte | Durch Authentifizierung und Berechtigungen des angebundenen Systems begrenzt |
| Datenformate | Beispielsweise HTML, PDF und öffentlich zugängliche Textinhalte | Beispielsweise strukturierte JSON-Antworten, Datenbankergebnisse und Dokumentinhalte |
| Typische Anwendung | Marktrecherche, Wettbewerbsanalyse und aktuelle Entwicklungen | Interne Kennzahlen, CRM-Daten und betriebliche Auswertungen |
MCP gewährleistet nicht automatisch Echtzeitinformationen. Die Daten können zwar bei einer Anfrage direkt aus dem Quellsystem abgerufen werden, ihre tatsächliche Aktualität hängt jedoch von der Datenquelle und der Implementierung des Servers ab. Auch zwischengespeicherte Ergebnisse können eine Rolle spielen.
Datensicherheit und Zugriffskontrolle bei der MCP-Integration in Perplexity
Die Anbindung interner Unternehmensdaten an einen cloudbasierten KI-Dienst erfordert geeignete Sicherheitsmaßnahmen. Insbesondere muss verhindert werden, dass unbefugte Personen auf vertrauliche Informationen zugreifen oder angebundene Tools unerwünschte Änderungen an den Quellsystemen vornehmen.
- Kostengünstige vCPUs und leistungsstarke dedizierte Cores
- Höchste Flexibilität ohne Mindestvertragslaufzeit
- Inklusive 24/7 Experten-Support
Verschlüsselte Verbindung und Authentifizierung
Die Kommunikation zwischen Perplexity und einem Remote-MCP-Server sollte ausschließlich über HTTPS mit TLS-Verschlüsselung erfolgen. Dadurch werden die übertragenen Informationen während des Transports vor unbefugtem Mitlesen geschützt. Zusätzlich muss der MCP-Server Zugriffe authentifizieren und autorisieren. OAuth ermöglicht beispielsweise eine tokenbasierte Zugriffskontrolle. Der Server muss prüfen, ob das übermittelte Token gültig ist und welche Berechtigungen damit verbunden sind.
Zugriffsrechte auf das notwendige Maß beschränken
Für den sicheren Betrieb empfiehlt sich das Least-Privilege-Prinzip. Dabei erhalten Anwenderinnen und Anwender beziehungsweise angebundene Dienste nur die Berechtigungen, die für ihre jeweiligen Aufgaben notwendig sind. Soll Perplexity beispielsweise ausschließlich Vertriebskennzahlen auslesen, sollte der MCP-Server keine Funktionen bereitstellen, die Datensätze verändern oder löschen können.
Schreibgeschützte Ressourcen und Tools mit ausschließlich lesendem Zugriff reduzieren das Risiko unerwünschter Datenänderungen. Für Tools mit Schreibrechten sind zusätzlich Berechtigungsprüfungen und gegebenenfalls Bestätigungsmechanismen zu empfehlen.
MCP-Endpunkte absichern
Neben der Authentifizierung müssen auch die MCP-Endpunkte selbst geschützt werden. Dafür kommen beispielsweise API-Gateways, Zugriffsbeschränkungen, Monitoring und Rate-Limits infrage.
IP-Whitelisting kann eine zusätzliche Schutzmaßnahme darstellen, wenn die verwendeten Quell-IP-Adressen bekannt und zuverlässig begrenzbar sind. Bei cloudbasierten Diensten mit wechselnden Ausgangsadressen ist dieses Verfahren jedoch nicht immer praktikabel. Auch Zugangsdaten sollten nicht im Quellcode hinterlegt, sondern in einem geeigneten Secret-Management-System gespeichert werden.
Bei Verwendung von Cloudflare Access lässt sich der MCP-Endpunkt zusätzlich durch Service-Tokens absichern. Perplexity unterstützt diese Form der Netzwerkauthentifizierung, die mit OAuth oder API-Keys kombiniert werden kann.
Datenschutz berücksichtigen
Eine MCP-Anbindung stellt nicht automatisch die Einhaltung der Datenschutz-Grundverordnung (DSGVO) sicher. Unternehmen müssen prüfen, welche personenbezogenen oder vertraulichen Daten an Perplexity übermittelt werden dürfen und welche vertraglichen sowie technischen Schutzmaßnahmen erforderlich sind. Dazu gehören insbesondere die Zweckbindung und Datenminimierung, die Kontrolle über Zugriffsberechtigungen sowie die Prüfung der Datenverarbeitung und Aufbewahrungsfristen beim Cloud-Anbieter.
Auch sogenannte Prompt-Injection-Angriffe sind zu berücksichtigen: Informationen aus externen Systemen können manipulierte Anweisungen enthalten, die das Verhalten der KI beeinflussen sollen. Deshalb dürfen Inhalte aus MCP-Tools keine serverseitigen Berechtigungsprüfungen ersetzen.
Fazit: Perplexity mit Unternehmenswissen erweitern
Durch das Model Context Protocol kann Perplexity öffentliche Webinformationen mit unternehmensinternen Datenquellen kombinieren. Das eröffnet neue Einsatzmöglichkeiten für Marktanalysen, interne Auswertungen und die automatisierte Informationsbeschaffung. Gleichzeitig lassen sich bestehende Datenbanken und Anwendungen über standardisierte MCP-Schnittstellen anbinden.
Für den produktiven Einsatz sind vor allem eine sichere Authentifizierung, klar begrenzte Zugriffsrechte und eine zuverlässige Server-Infrastruktur entscheidend. Auch die Performance spielt eine Rolle: Lange Antwortzeiten des MCP-Servers oder der angebundenen APIs können die gesamte Anfrage verzögern. Effiziente Datenbankabfragen, angemessene Timeouts und geeignete Caching-Strategien helfen, die Latenz zu reduzieren.
Reviewer
Christian Heldmaier
Christian Heldmaier ist ein erfahrener Online-Marketing- und SEO-Spezialist aus Karlsruhe. Seit Juli 2020 ist er als SEO Manager bei IONOS tätig.