Sichere Netzwerkverbindungen mit IPsec

IP-Pakete, die Grundelemente der Internet-Datenkommunikation, bestehen aus zwei Teilen: den Nutzdaten wie Sprache, Text oder Bildern und den Kopfdaten, zu denen u. a. die Adressen des Senders und des Empfängers zählen. Das große Problem dieser Datenpakete, die auf ihrem Weg zum Adressaten verschiedene Router passieren, ist die Tatsache, dass das Internetprotokoll von sich aus keinerlei Verschlüsselungs- und Authentifizierungsmechanismen besitzt. Somit werden die Daten unverschlüsselt von Router zu Router übertragen und können jederzeit gelesen oder manipuliert werden, wodurch die drei Säulen der Informationssicherheit – Vertraulichkeit, Authentizität und Integrität – nicht garantiert sind. Aus diesem Grund wurde die Protokollsuite Internet Protocol Security, kurz IPsec, entwickelt, die das Internetprotokoll um zahlreiche Sicherheitsfunktionen erweitert. Miteinander kombiniert sorgen sie für eine zuverlässige Sicherheit bei der Übertragung von Datenpaketen über öffentliche Netzwerke, weshalb IPsec ein wichtiger Baustein vieler VPN-Verbindungen (Virtual Private Network) ist.
Was ist IPsec?
IPsec ist eine Protokollfamilie, deren Architektur von der Internet Engineering Task Force (IETF) als Standard vorgeschlagen wurde. Die IETF ist eine Organisation, die sich mit der technischen Weiterentwicklung des Internets beschäftigt. IPsec unterstützt sowohl IPv4 als auch IPv6; bei IPv6 war eine IPsec-Unterstützung historisch verpflichtend vorgesehen, was dem Protokoll dort einen besonders hohen Standardisierungsstatus gab. IPsec kann im Wesentlichen in die drei folgenden Funktionsgruppen unterteilt werden:
-
Übertragungsprotokolle: Authentication Header (AH), Encapsulating Security Payload (ESP)
-
Schlüsselmanagement: Internet Key Exchange (IKEv2, aktueller Standard; IKEv1 und das zugrunde liegende ISAKMP-Framework sind veraltet und sollten nicht mehr eingesetzt werden)
-
Datenbanken: Security Association Database (SAD), Security Policy Database (SPD)
Mithilfe der beiden Übertragungsprotokolle AH und ESP garantiert IPsec die Authentizität und Integrität der verschickten Daten, stellt also sicher, dass ihr Inhalt vom angegebenen Sender stammt und unverändert beim Empfänger ankommt. AH bietet zu diesem Zweck durch Erweiterung des Paket-Headers einerseits eine Authentifizierung der Datenquelle, um deren Echtheit zu bestätigen, und andererseits einen Schutz gegen die Veränderung der Pakete auf dem Transportweg. Außerdem fügt das AH-Protokoll dem Header eine Sequenznummer hinzu, die dem Empfänger ermöglicht, Replay-Pakete zu erkennen und abzuweisen – sofern Anti-Replay aktiviert ist. In der Praxis wird AH heute kaum noch eingesetzt, da es mit Netzwerkadressübersetzung (NAT) inkompatibel ist – ein Umstand, der es in den meisten modernen Netzwerken unbrauchbar macht. Das ESP-Protokoll gewährt neben der Identitäts- und Integritätsprüfung auch eine Verschlüsselung der versendeten Daten. Allerdings unterscheidet sich die ESP-Authentifizierung insofern von der des AH-Protokolls, dass sie den äußeren IP-Header nicht berücksichtigt und somit nicht vollständig ist. Mithilfe einer zusätzlichen Verkapselung können die ESP-Inhalte dadurch jedoch in Netzwerken mit Adressübersetzung (NAT) richtig zugestellt werden. In der Praxis hat ESP mit integrierter Authentifizierung AH weitgehend abgelöst. Für die Verwaltung der ESP-Verschlüsselung ist hauptsächlich das IKE-Protokoll verantwortlich. Es handelt die Sicherheitsvereinbarungen (Security Associations) zwischen Sender und Empfänger aus, nutzt das Diffie-Hellman-Verfahren für den sicheren Schlüsselaustausch und setzt dadurch die Definitionen des ISAKMP-Frameworks technisch um. Die notwendigen Informationen für den Paketversand auf Basis von IPsec sind in den zwei lokalen Datenbanken SPD und SAD hinterlegt. Die Einträge in der Security Policy Database bestimmen beispielsweise, welche Übertragungsprotokolle – AH, ESP oder beide – für die sichere Verbindung verwendet werden sollen. Die SAD verwaltet die spezifischen Security-Association-Einträge, die vom IKE-Protokoll angelegt werden, und gibt damit dem Sender Verschlüsselungsverfahren inklusive Schlüssel und dem Empfänger das entsprechende Entschlüsselungsverfahren vor.
- NEU: Flexibel skalieren mit VM-Cloning, Load Balancing, neuen Storage-Optionen und mehr
- Unbegrenzt Traffic, > 99,99% Verfügbarkeit
- 24/7 Experten-Support mit persönlichem Berater
Die zwei Modi von IPsec: Tunnel- vs. Transportmodus
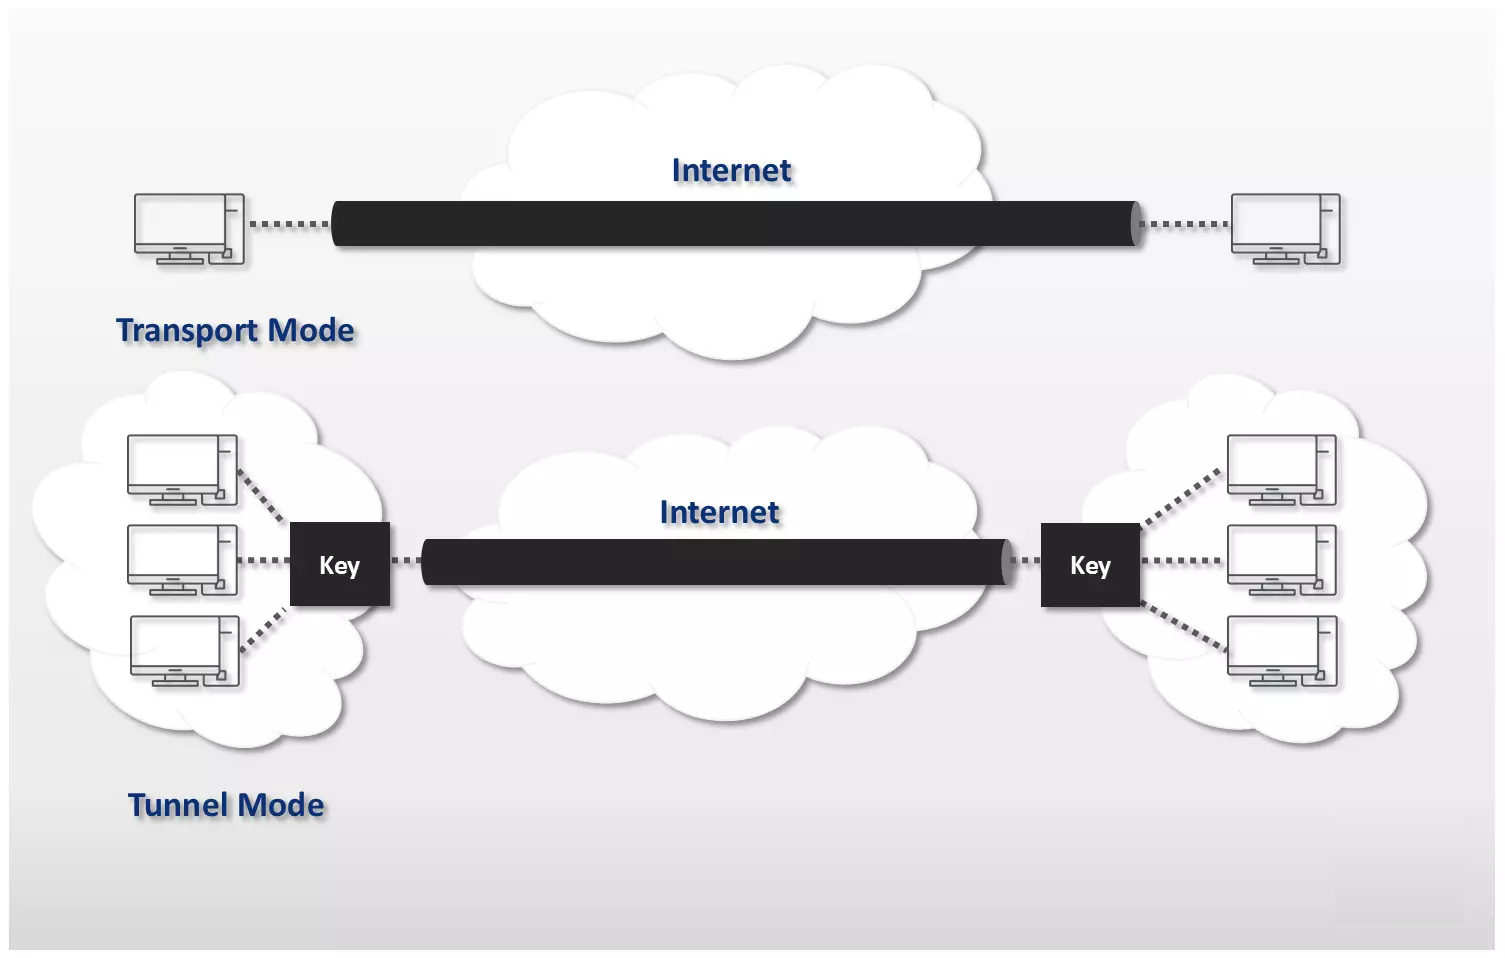
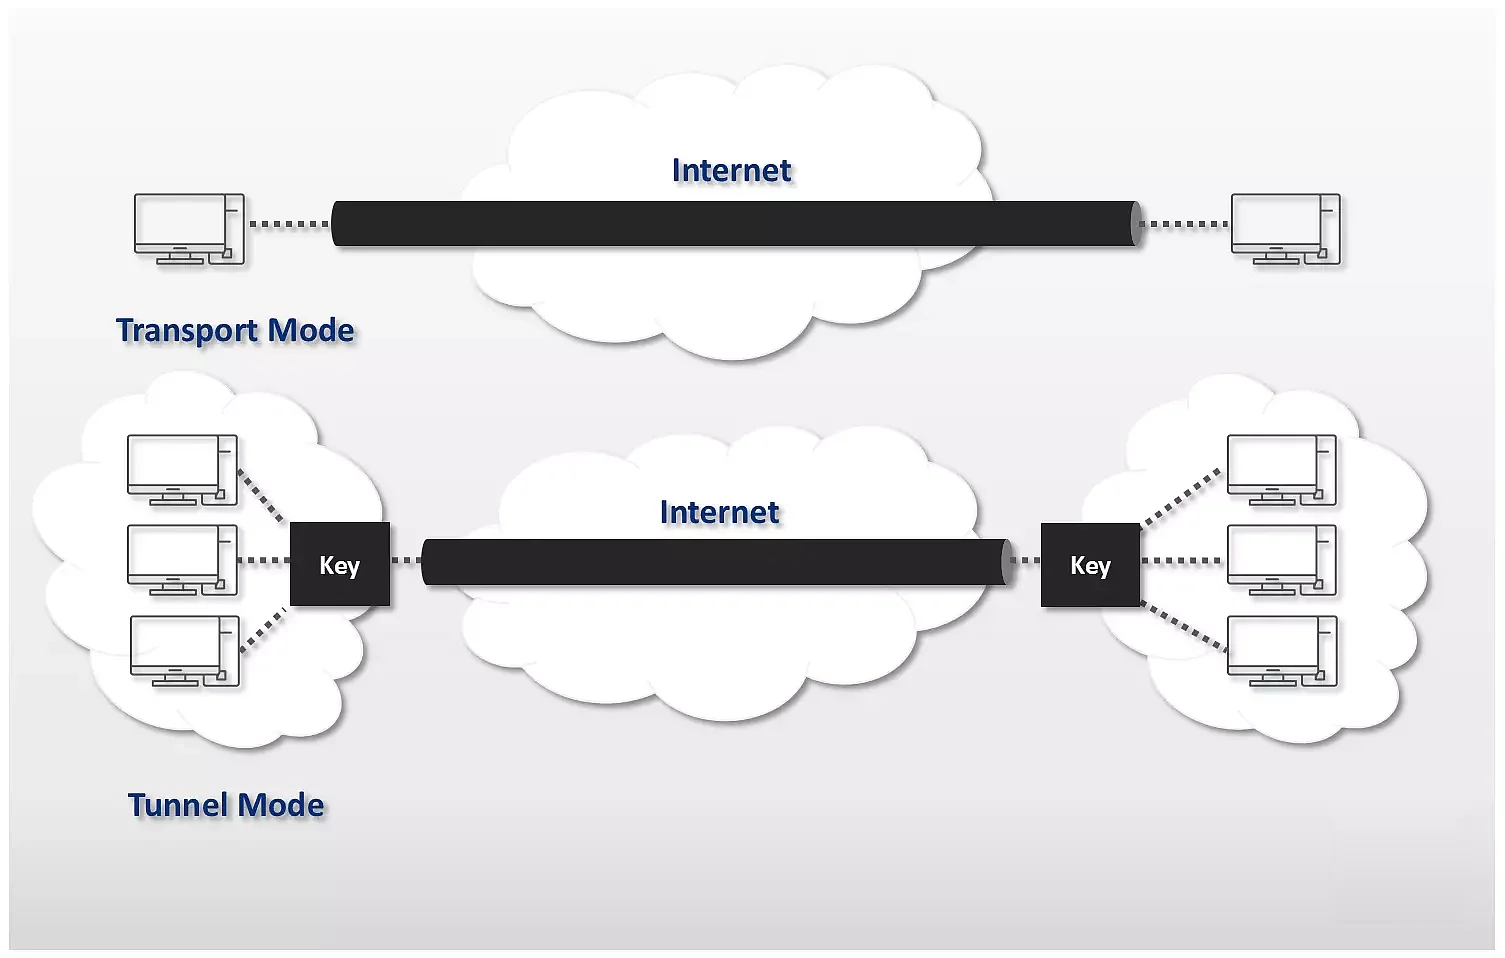
Für sichere Verbindungen mit IPsec existieren zwei unterschiedliche Übertragungsmodi: Der Transportmodus, in dem zwei Endpunkte direkt miteinander verbunden werden, und der Tunnelmodus, der eine Verbindung zwischen zwei IP-Netzen erstellt.
Transportmodus
Bei der Nutzung von IPsec im Transportmodus geschieht Folgendes: Zwischen dem IP-Header des Datenpakets, der unverändert bleibt, und den Nutzdaten wird der Header des jeweiligen Übertragungsprotokolls eingefügt. Der Schutz beginnt auf dem Ausgangscomputer und bleibt während der gesamten Übertragung bis zum Zielcomputer bestehen. Erst nach dem Empfang des Pakets werden die ursprünglichen Nutzdaten ausgepackt und dem Empfänger zur Verfügung gestellt. Somit sind kryptografischer und kommunikativer Endpunkt identisch. Der Transportmodus hat den Vorteil einer sehr geringen Verarbeitungszeit. Bei ESP bleiben Quell- und Zieladressen im IP-Header sichtbar, während die Nutzdaten geschützt sind; AH kann zusätzlich bestimmte unveränderliche Felder des IP-Headers authentifizieren, verschlüsselt aber nichts. Üblicherweise wird dieser Modus für Host-zu-Host- oder Host-zu-Router-Verbindungen verwendet, z. B. zur Netzwerkverwaltung.
Tunnelmodus
Im Tunnelmodus erhalten die Datenpakete einen komplett neuen IP-Header. Bei Einsatz von ESP werden Quell- und Zieladresse des inneren Headers sowie die Nutzdaten verschlüsselt und sind damit für Dritte nicht einsehbar; bei AH entfällt die Verschlüsselung, der innere Header wird aber authentifiziert. Zusätzlich wird auch der Header des jeweiligen Übertragungsprotokolls implementiert – wie auch beim Transportmodus. Man spricht aus diesem Grund auch davon, dass das ursprüngliche Paket gekapselt bzw. verpackt wird. Der neue, äußere IP-Header definiert die kryptografischen Endpunkte, die nicht mit den eigentlichen, im inneren IP-Header festgehaltenen Kommunikationspunkten identisch sind. Erst wenn das Paket an den kryptografischen Endpunkten, den sogenannten Sicherheitsgateways, entpackt worden ist, wird es an den eigentlichen Empfänger weitergeleitet. Standardmäßig findet die Datenübertragung im Tunnelmodus von Gateway zu Gateway statt; ebenso möglich sind allerdings auch Host-zu-Gateway- sowie Host-zu-Host-Verbindungen.
IKEv1 vs. IKEv2: Der Generationswechsel im Schlüsselmanagement
Das Schlüsselmanagement-Protokoll IKE (Internet Key Exchange) liegt heute in zwei Versionen vor, die sich in Sicherheit, Effizienz und Funktionsumfang deutlich unterscheiden.
IKEv1 war das ursprüngliche, mit IPsec eingeführte Verfahren. Es benötigte zwei getrennte Phasen zum Verbindungsaufbau, galt als komplex in der Konfiguration und wies im Laufe der Zeit mehrere Sicherheitslücken auf. Seit RFC 9395 (2023) wird IKEv1 von der IETF offiziell als „Historic“ eingestuft und sollte nicht mehr eingesetzt werden.
IKEv2 (standardisiert in RFC 7296, 2014) ist der aktuelle Standard. Die wichtigsten Verbesserungen gegenüber IKEv1:
- Schnellerer Verbindungsaufbau: IKEv2 benötigt nur vier statt neun Nachrichten für die initiale Aushandlung.
- Integrierte NAT-Traversal-Unterstützung: Kein separater Workaround mehr notwendig.
- MOBIKE (RFC 4555): Ermöglicht es, eine bestehende IPsec-Verbindung bei einem Netzwechsel (z. B. WLAN zu Mobilfunk) aufrechtzuerhalten – entscheidend für mobile Endgeräte.
- EAP-Unterstützung: Flexiblere Authentifizierungsoptionen, etwa mit Benutzername/Passwort über Radius-Server.
- Geringere Angriffsfläche: Weniger Aushandlungsoptionen bedeuten weniger Raum für Fehlkonfigurationen.
Alle modernen Betriebssysteme – Windows, macOS, iOS und Android – unterstützen IKEv2 nativ. Wer heute eine neue IPsec-Umgebung aufbaut, sollte ausschließlich IKEv2 verwenden.
IPsec: Stärken und Schwächen
Bei der Realisierung von VPNs, die das größte Einsatzgebiet der Protokollfamilie ausmachen, hat IPsec einen entscheidenden Vorteil gegenüber Alternativen wie SSL/TLS: Als Standard auf Netzwerkebene kann IPsec applikationsunabhängig eingesetzt werden. Ist die Verbindung aufgebaut, können die verschiedensten Formen des Datenverkehrs, ob E-Mail, Dateiübertragung oder IP-Telefonie, abgewickelt werden, ohne dass programmspezifische Tools installiert werden müssen.
Ein praktischer Vorteil für den Client-Einsatz: Moderne Betriebssysteme (Windows, macOS, iOS, Android) unterstützen IKEv2/IPsec nativ – eine separate VPN-Client-Software ist in vielen Szenarien nicht mehr erforderlich. Gegenüber dem jüngeren WireGuard-Protokoll ist IPsec allerdings deutlich komplexer in der Konfiguration und weist einen höheren Overhead auf. WireGuard punktet vor allem mit schlankem Code und sehr einfacher Einrichtung, hat jedoch bislang einen deutlich kleineren Enterprise-Funktionsumfang und ist in Legacy-Infrastruktur weniger verbreitet.
Auf der Risikoseite gilt: Die Applikationsunabhängigkeit kann sich bei unbefugten Zugriffen schnell zum Problem entwickeln, wenn diese nicht von einer zentralen Firewall blockiert werden, da nicht nur eine, sondern alle Anwendungen gefährdet wären. Unbestritten sind die Vorteile von IPsec in Sachen Ausfall- sicherheit und Performance: Auf einem geclusterten System kann problemlos ein anderes Gateway einspringen, wenn Probleme auftauchen, während Tausende Nutzer gleichzeitig mit Datenpaketen versorgt werden. Zudem unterstützen viele moderne Netzwerkkarten (NICs) IPsec-Hardware-Offloading, was den CPU-Overhead bei hohen Durchsatzraten deutlich reduziert. IPsec gilt dank seiner breiten Interoperabilität und der tiefen Verankerung in bestehenden Netzwerkinfrastrukturen als bewährte Wahl für den Schutz sensibler Daten – vorausgesetzt, es wird mit aktuellen Algorithmen und IKEv2 betrieben. Die IETF weist ausdrücklich darauf hin, dass IPsec nicht für jeden Einsatzzweck die ideale Sicherheitstechnologie ist; die Wahl sollte immer von den konkreten Anforderungen abhängen.
Reviewer
Christian Heldmaier
Christian Heldmaier ist ein erfahrener Online-Marketing- und SEO-Spezialist aus Karlsruhe. Seit Juli 2020 ist er als SEO Manager bei IONOS tätig.